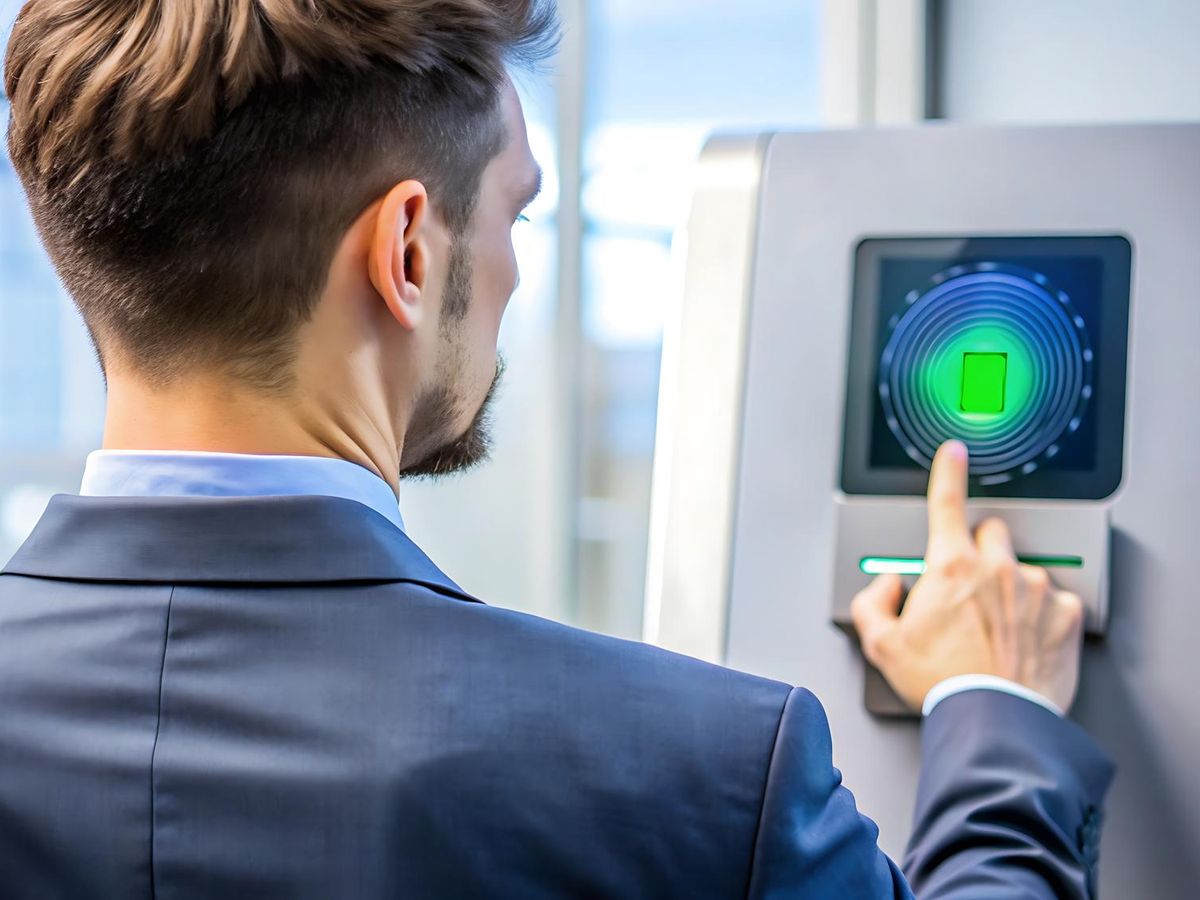
Przepustka potwierdza tożsamość, ale nie zastępuje reguł dostępu
Cyfrowa przepustka to elektroniczny identyfikator lub token, który potwierdza tożsamość użytkownika albo pozwala mu korzystać z określonego zasobu. Może przyjąć formę karty, aplikacji mobilnej, kodu, klucza sprzętowego lub passkey. Sama przepustka nie przesądza jednak, co jej posiadacz może zrobić. Zakres dostępu określają przypisane uprawnienia i warunki ich użycia.
Kontrola dostępu odpowiada na pytania: kto może uzyskać dostęp, do jakiego zasobu, w jakich okolicznościach i na jak długo. Dotyczy nie tylko wejścia do pomieszczeń, lecz także aplikacji, danych, urządzeń, sieci i kont uprzywilejowanych. Dlatego przepustki fizyczne i cyfrowe warto uwzględniać w jednym podejściu. Wygoda identyfikatora nie powinna zastępować weryfikacji tożsamości ani sprawdzenia, czy dana osoba ma prawo skorzystać z konkretnego zasobu.
Ważne jest rozróżnienie dwóch procesów. Uwierzytelnianie potwierdza, kim jest użytkownik, a autoryzacja określa, jakie działania może wykonać. Dobrze zaprojektowane zarządzanie łączy oba etapy, a także dokumentuje podstawę nadania dostępu. Pozwala to ograniczyć przypadkowe uprawnienia i wyjaśnić, kto zatwierdził wyjątek.
Tożsamość i role porządkują uprawnienia
Podstawową jednostką zarządzania powinna być tożsamość: pracownika, kontraktora, partnera, klienta albo systemu. Każde konto techniczne, bot i usługa również potrzebują właściciela, określonego zakresu uprawnień oraz cyklicznej kontroli. Konto bez osoby odpowiedzialnej łatwo przeoczyć podczas zmian organizacyjnych lub audytu.
Zasada najmniejszych uprawnień oznacza przyznawanie wyłącznie takiego dostępu, jaki jest potrzebny do wykonania zadań. Uprawnienia powinny być ograniczone do konkretnego zasobu i okresu, regularnie przeglądane oraz odbierane po zmianie roli lub zakończeniu współpracy. To prostsze i bezpieczniejsze niż nadawanie szerokiego dostępu „na wszelki wypadek”.
Model RBAC grupuje uprawnienia według ról, na przykład księgowości, obsługi klienta czy administratora. Ułatwia zarządzanie większą liczbą użytkowników, ale wymaga aktualnych definicji ról i kontroli wyjątków. Nadmiernie szerokie lub nieaktualne role mogą utrwalać dostęp, który przestał być potrzebny.
Model ABAC podejmuje decyzje na podstawie atrybutów, takich jak dział, lokalizacja, typ urządzenia, poziom ryzyka czy pora logowania. Pozwala tworzyć reguły uwzględniające kontekst, lecz wymaga dobrych danych i zrozumiałych zasad. W obu modelach dostęp uprzywilejowany do konfiguracji i systemów warto oddzielić od zwykłego konta, ograniczać czasowo i zatwierdzać. Rozwiązania PIM/PAM pomagają kontrolować takie uprawnienia oraz rejestrować działania administratorów.
Jak wygląda cykl nadawania i odbierania dostępu?
Proces zwykle zaczyna się od wniosku lub zdarzenia kadrowego. Wniosek powinien określać cel, zasób, zakres i czas dostępu oraz osobę zatwierdzającą. Właściciel zasobu potwierdza potrzebę, system przypisuje odpowiednią rolę, a użytkownik otrzymuje poświadczenie bezpiecznym kanałem. Integracja katalogu tożsamości, systemu HR, dostawcy IAM, aplikacji i mechanizmów audytu pomaga utrzymać spójność danych.
Przy każdym logowaniu system najpierw uwierzytelnia użytkownika, a następnie sprawdza politykę autoryzacji. Zależnie od ryzyka może wymagać MFA, zgodnego urządzenia, określonej lokalizacji albo dodatkowego potwierdzenia przed wykonaniem wrażliwej operacji. Podejście Zero Trust nie zakłada, że użytkownik jest godny zaufania tylko dlatego, że łączy się z sieci firmowej. Decyzja powinna uwzględniać tożsamość, stan urządzenia, kontekst, ryzyko i wymagania danego zasobu.
Odebranie dostępu powinno następować automatycznie, gdy ustaje jego podstawa, na przykład po zakończeniu zatrudnienia, wygaśnięciu umowy, zmianie stanowiska lub upływie terminu. Nie wystarczy usunąć konta z jednej aplikacji. Trzeba uwzględnić także aktywne sesje, tokeny i poświadczenia. Automatyzacja połączona z informacją z systemu HR ogranicza ryzyko pozostawienia aktywnych kont po odejściu użytkownika.
Warto też pamiętać, że kontrola dostępu dotyczy wielu rodzajów aktywów. Organizacje zarządzające różnymi kontami i usługami, w tym rozwiązaniami takimi jak rescue-tax.pl, powinny ustalić właściciela każdego zasobu i jasno określić, kto może z niego korzystać.
MFA i passkeys łączą bezpieczeństwo z wygodą
Wieloskładnikowe uwierzytelnianie, czyli MFA, utrudnia przejęcie konta, ponieważ wymaga więcej niż jednego potwierdzenia tożsamości. Warto wybierać metody odporne na phishing, zwłaszcza dla kont uprzywilejowanych i dostępu do wrażliwych danych. Microsoft podał, że w pierwszej połowie 2025 roku ataki oparte na tożsamości wzrosły o 32%, a MFA ogranicza ryzyko kompromitacji tożsamości o ponad 99%. Są to dane raportowe tej organizacji, a rzeczywisty poziom ochrony zależy między innymi od sposobu wdrożenia.
Passkeys wykorzystują kryptografię klucza publicznego i są odblokowywane lokalnie na urządzeniu. Nie wymagają wpisywania tradycyjnego hasła, co może ograniczyć ryzyko phishingu i ułatwić logowanie. W indeksie passkeys z 2025 roku średnio 36% kont miało zarejestrowany passkey, a 26% wszystkich logowań odbywało się z jego użyciem. Metoda była technicznie dostępna dla 93% kont. Średni czas logowania wyniósł 8,5 sekundy wobec 31,2 sekundy dla porównywanych metod, a skuteczność logowania wyniosła odpowiednio 93% i 63%.
W badaniu FIDO Alliance z 2025 roku 74% konsumentów deklarowało znajomość passkeys, a 69% osób świadomych tej metody włączyło ją przynajmniej na jednym koncie. Z kolei badanie dziewięciu organizacji odnotowało do 81% mniej zgłoszeń do pomocy technicznej związanych z logowaniem. Wyniki z wdrożeń firmowych nie gwarantują identycznych efektów w każdej organizacji, dlatego warto mierzyć zmianę względem własnego punktu bazowego.
Przeglądy, logi i pomiar efektów utrzymują porządek
Regularny przegląd uprawnień powinien potwierdzać, że dostęp nadal jest potrzebny i ma właściciela. Należy wykrywać konta nieużywane, nadmiarowe uprawnienia oraz konflikty obowiązków. Wyniki trzeba dokumentować, a wyjątki uzasadniać i opatrywać terminem wygaśnięcia. Logi logowań, zatwierdzeń, zmian uprawnień i działań administratorów pomagają zauważać anomalie oraz odtworzyć przebieg incydentu. Alert powinien mieć przypisanego odbiorcę i procedurę reakcji, zamiast trafiać do systemu bez dalszego działania.
Wdrożenie zmian najlepiej prowadzić etapami: zinwentaryzować zasoby i konta, uporządkować role, przeprowadzić pilotaż, a następnie migrować metody logowania, szkolić użytkowników i korygować reguły. Trzeba wcześniej zaplanować odzyskiwanie kont oraz dostępność metod awaryjnych, aby problemy z urządzeniem nie blokowały pracy.
Postępy można oceniać, mierząc czas nadania i odebrania uprawnień, odsetek kont objętych MFA, liczbę kont nieaktywnych i dostępów nadmiarowych, terminowość przeglądów, liczbę wyjątków oraz incydenty związane z przejęciem kont. Warto również sprawdzać liczbę porzuconych logowań i zgłoszeń do help desku, zestawiając ją z kosztami licencji, integracji, szkoleń i obsługi wyjątków. Dobrze zarządzana przepustka daje dostęp tylko właściwej tożsamości, do właściwego zasobu i przez uzasadniony czas.